


Ransomware-Entschlüsselungstools
Mithilfe von Ransomware können Hacker Ihre wichtigen Dateien sperren und damit drohen, diese zu löschen oder Ihre vertraulichen Informationen preiszugeben, wenn Sie kein Lösegeld zahlen. Glücklicherweise können manche Arten von Ransomware geknackt werden. Sehen Sie sich diese Liste kostenloser Ransomware-Entschlüsselungstools an und holen Sie sich anschließend Cybersicherheits-Software zum proaktiven Schutz vor künftigen Ransomware-Infektionen.


- Akira
- Atom Silo und LockFile
- BianLian
- Conti
- DoNex
- Fonix
- FunkSec
- HermeticRansom
- HomuWitch
- Jigsaw
- MafiaWare666
- Mallox
- Midnight
- Prometheus
- Rhysida
- TargetCompany
- TaRRaK
- So verwenden Sie Ransomware-Entschlüsselungstools
- Was Sie beim Entschlüsseln Ihrer Dateien nicht tun dürfen
- Was ist, wenn kein Ransomware-Entschlüsselungsprogramm funktioniert?
- Holen Sie sich proaktiven Ransomware-Schutz
- Häufig gestellte Fragen
Kostenlose Ransomware-Entschlüsselungstools können Ihnen helfen, Ihre als Geiseln gehaltenen Dateien wiederherzustellen, ohne ein Lösegeld zu zahlen. Der Erfolg hängt jedoch von der jeweiligen Ransomware ab, da nicht alle Ransomware-Varianten entschlüsselt werden können. Durchsuchen Sie diese Liste kostenloser Ransomware-Entschlüsselungstools, um die Anzeichen einer Infektion mit gängigen Varianten zu erkennen und einen kostenlosen Entschlüsseler herunterzuladen.
Um die auf dieser Seite bereitgestellten Ransomware-Entschlüsselungstools zu verwenden, scannen Sie zunächst Ihr Gerät auf Malware, um verbleibende Bedrohungen zu neutralisieren. Ermitteln Sie dann mithilfe der Informationen in diesem Artikel, welche Art von Ransomware Ihre Dateien verschlüsselt hat, und laden Sie das entsprechende Entschlüsselungsprogramm herunter, wobei Sie die Anweisungen auf dem Bildschirm im Entschlüsselungsassistenten sorgfältig befolgen. Ausführlichere Anweisungen finden Sie weiter unten. Lesen Sie weiter, um mehr über verbreitete entschlüsselbare (oder teilweise entschlüsselbare) Ransomware-Varianten zu erfahren.
Akira
Akira-Ransomware tauchte erstmals im März 2023 auf. Ein Ransomware-Entschlüsselungsprogramm dafür wurde im Juni desselben Jahres von Cyberbedrohungsforschern bei Gen Digital Inc. (dem Unternehmen hinter Norton) veröffentlicht, was die Gruppe hinter Akira dazu veranlasste, den Fehler zu beheben, der diese Ransomware entschlüsselbar machte. Daher sind neuere Varianten von Akira möglicherweise nicht entschlüsselbar. Wenn das unten angegebene Entschlüsselungsprogramm nicht funktioniert, können Sie Norton kontaktieren.
Dateinamenänderungen
Von Akira-Ransomware verschlüsselte Dateien haben in der Regel eine der folgenden Dateinamenerweiterungen:
- .akira
- ._akira_.
- .nmh
Lösegeldforderung
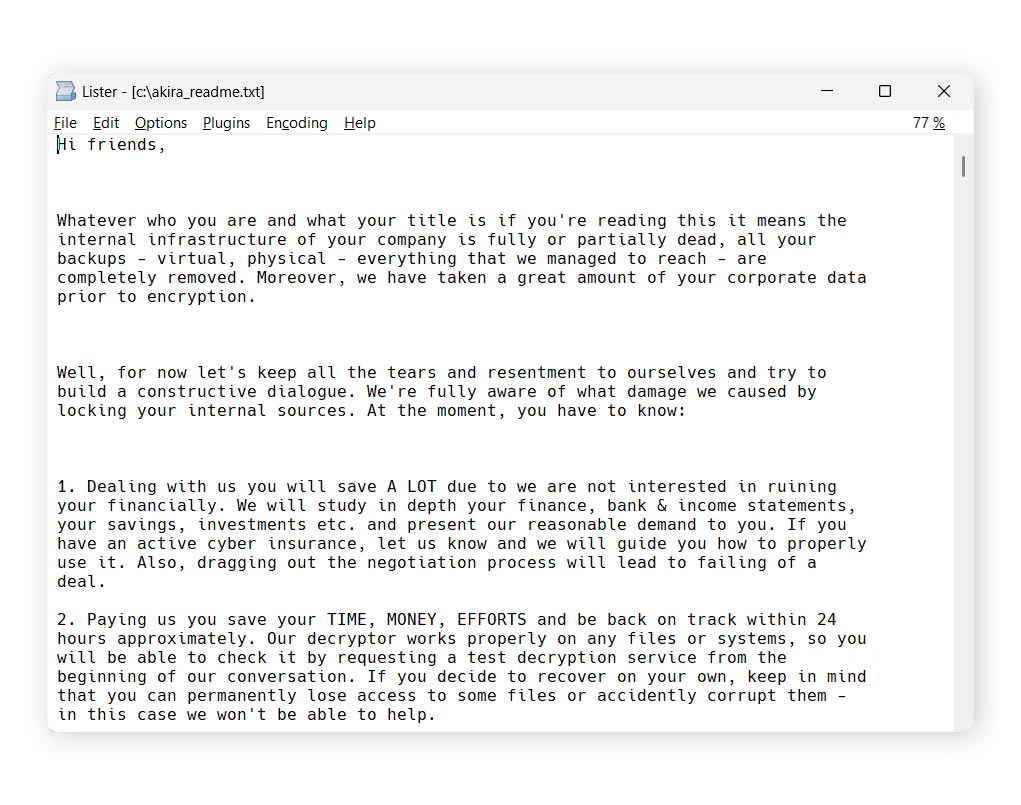
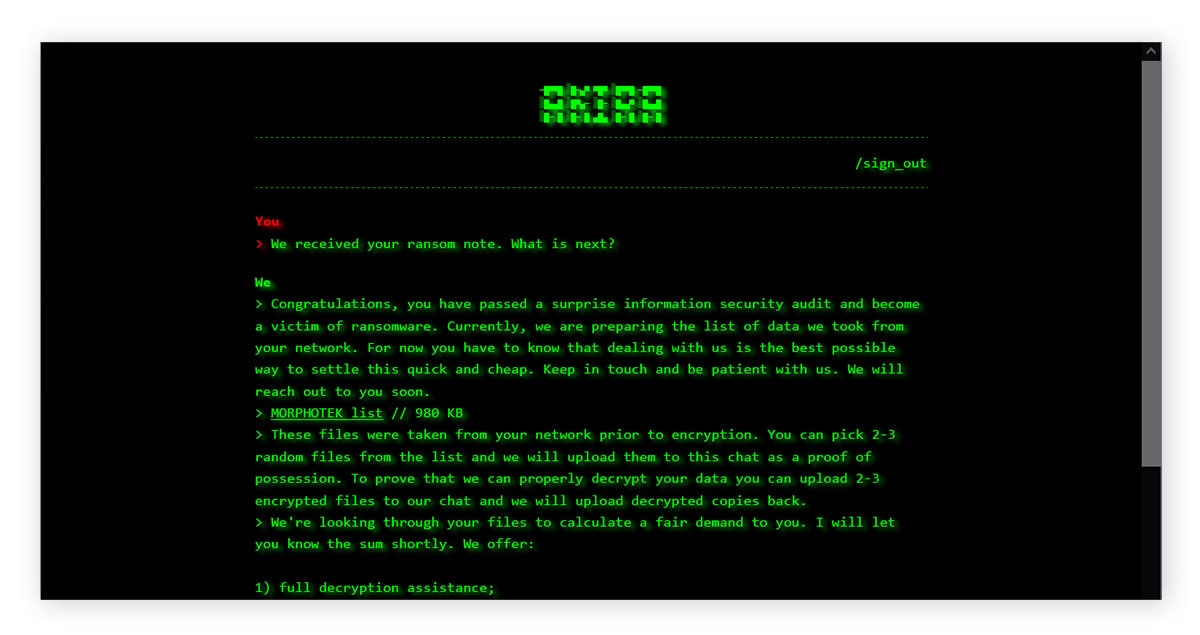
Wenn Ihre Dateien mit Akira verschlüsselt wurden, müssten Sie in jedem verschlüsselten Ordner eine Lösegeld-Notiz-Datei namens akira_readme.txt finden. Nachfolgend sehen Sie ein Beispiel.
Diese Nachricht enthält in der Regel einen Onion-Link zu einem Tor-Server, der möglicherweise weitere Informationen über die verschlüsselten Daten enthält. Um auf diesen Tor-Server zuzugreifen, geben Sie das Passwort ein, das in der Lösegeldforderung enthalten ist.
Klicken Sie auf den Link unten, um ein Entschlüsselungsprogramm für Akira-Ransomware herunterzuladen.
Atom Silo und LockFile
Atom Silo und LockFile sind zwei Ransomware-Varianten mit sehr ähnlichen Verschlüsselungsverfahren. Daher deckt das hier bereitgestellte Entschlüsselungsprogramm beide Varianten ab. Diese Ransomware-Varianten wurden erstmals 2021 in der Praxis beobachtet. Beide Varianten gelten nun als inaktiv, und alle Varianten können entschlüsselt werden.
Dateinamenänderungen
Von Atom Silo oder LockFile verschlüsselte Dateien haben eine der folgenden Erweiterungen:
- .ATOMSILO
- .lockfile
Lösegeldforderung
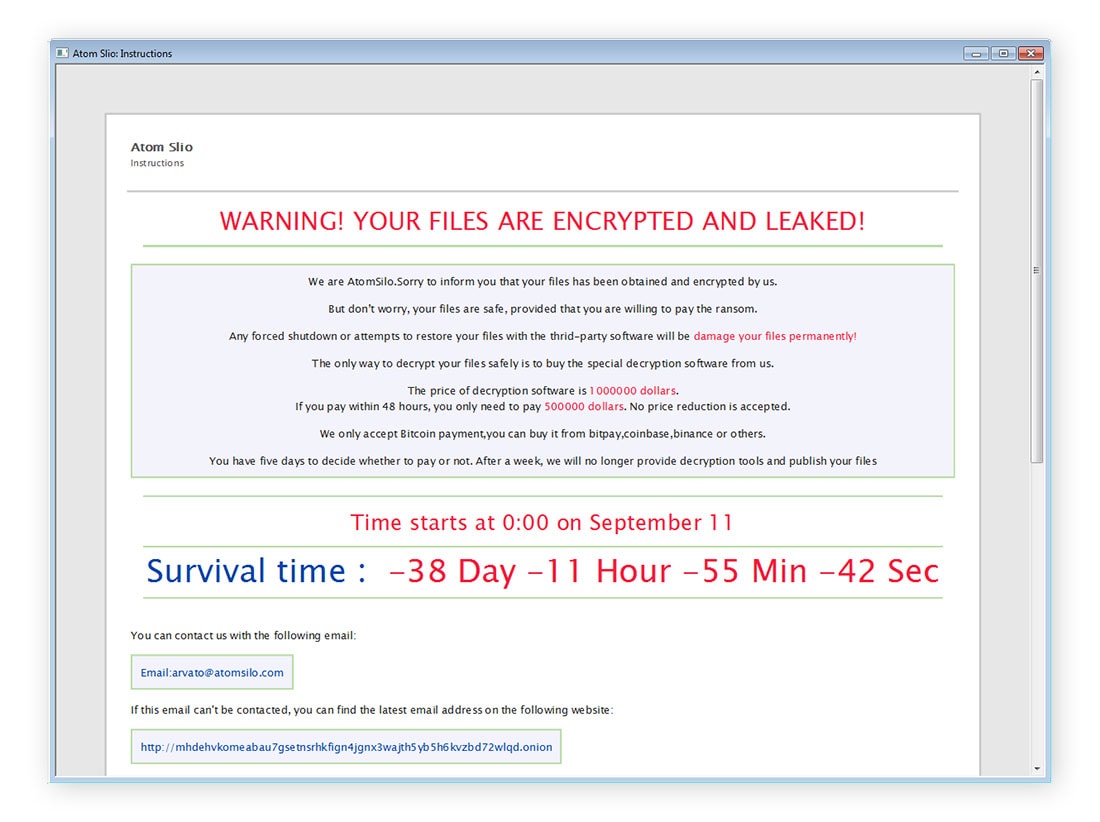
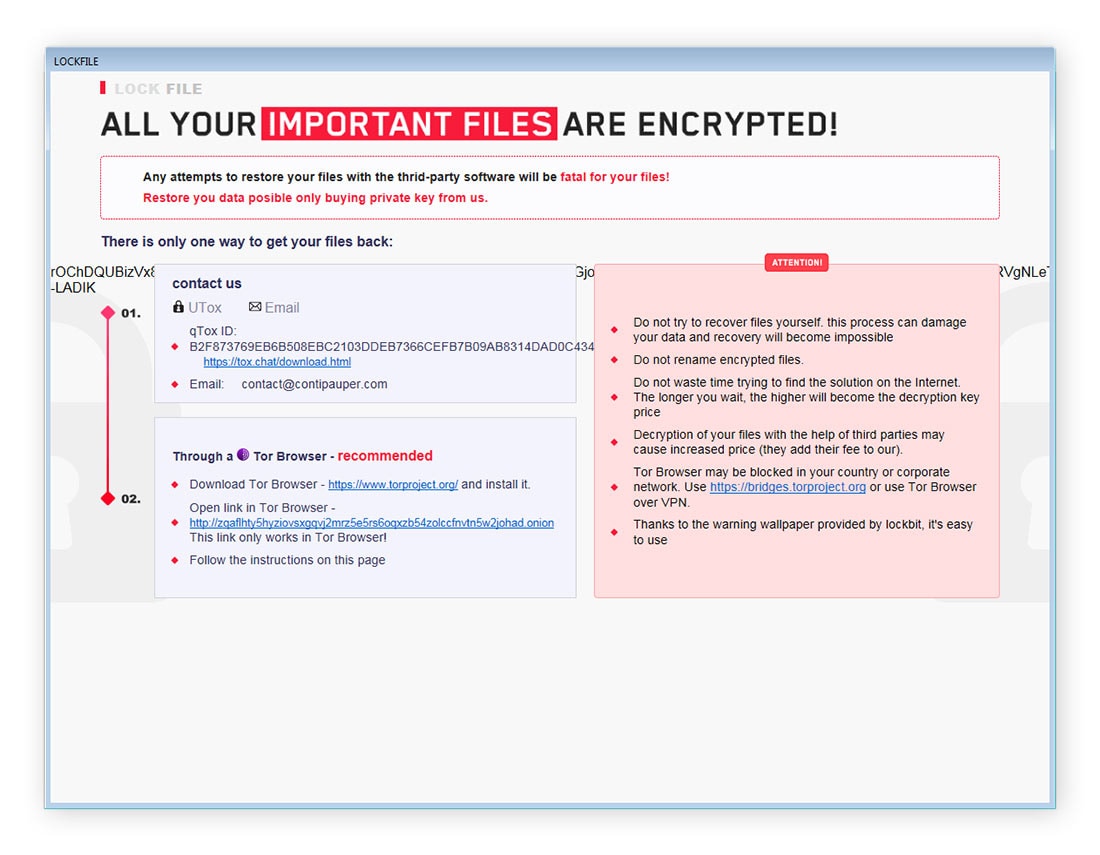
Jeder Ordner, der eine von AtomSilo oder LockFile verschlüsselte Datei enthält, enthält eine Lösegeldforderung mit dem Titel README-FILE-%ComputerName%-%Number%.hta oder LOCKFILE-README-%ComputerName%-%Number%.hta. Die Abschnitte des Dateinamens zwischen den Prozentzeichen enthalten einen Computernamen und eine für das Opfer eindeutige Nummer, wie z. B. README-FILE-HOME_PC-1634717562.hta. Nachfolgend sehen Sie ein Beispiel einer AtomSilo-Lösegeldforderung.
Klicken Sie auf den Link unten, um das Entschlüsselungsprogramm für Atom Silo/LockFile-Ransomware herunterzuladen.
BianLian
BianLian-Ransomware, die 2022 aufgetaucht ist, verschlüsselt Dateien mit hoher Geschwindigkeit. Der Schadcode hat Unternehmen in den Bereichen Medien und Unterhaltung, Fertigung und Gesundheitswesen ins Visier genommen. BianLian löscht sich selbst, sobald die Dateiverschlüsselung abgeschlossen ist.
Cyberbedrohungsforscher bei Gen Digital Inc. haben im Januar 2023 ein Entschlüsselungsprogramm für BianLian veröffentlicht. Alle Varianten der BianLian-Ransomware sind derzeit entschlüsselbar; die dahinterstehende Gruppe von Cyberkriminellen hat ihren Fokus jedoch auf Datenerpressungsangriffe verlagert und droht damit, die sensiblen Daten der Opfer ins Darknet zu leaken, anstatt sie zu sperren oder zu vernichten.
Dateinamenänderungen
Dateien, die von BianLian-Ransomware verschlüsselt wurden, haben in der Regel die Erweiterung .bianlian.
Lösegeldforderung
BianLian hinterlässt in jedem Ordner auf dem infizierten PC eine Lösegeldforderung namens Look at this instruction.txt. Nachfolgend sehen Sie ein Beispiel.
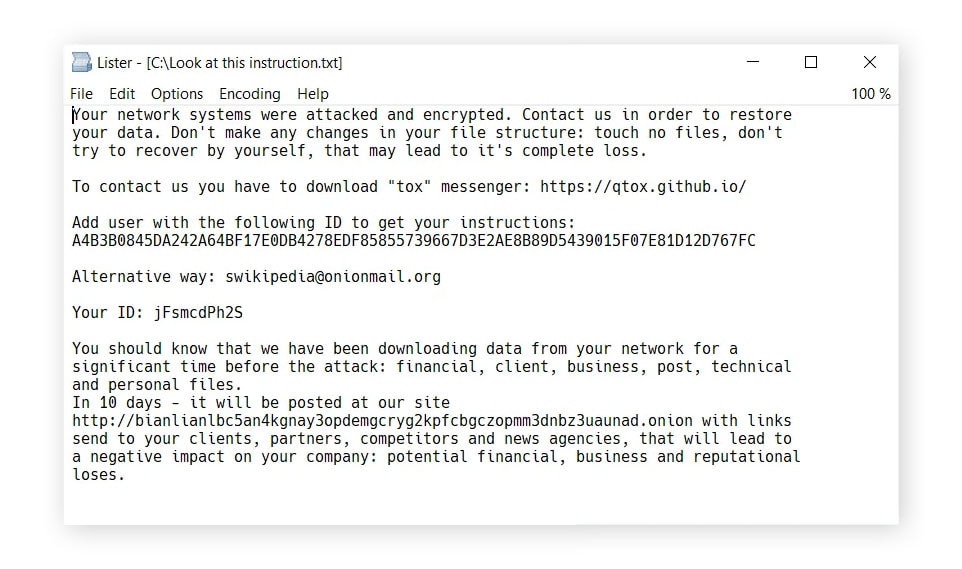
Klicken Sie auf den unten stehenden Link, um das Entschlüsselungsprogramm für BianLian-Ransomware herunterzuladen.
Conti
Conti, auch Conti Locker genannt, tauchte um Juni 2020 auf und gilt als Nachfolger einer früheren Ransomware-Variante namens Ryuk 2.0. Kurz nach Beginn der russischen Invasion in der Ukraine im Jahr 2022 stellten sich die Bedrohungsakteure hinter Conti auf die Seite Russlands und nahmen Akteure ins Visier, die russische Interessen bedrohten. Als Vergeltungsmaßnahme hackten mit der Ukraine verbündete Akteure die Conti-Gruppe und stahlen Konversationen, E-Mails und Quellen für das Verschlüsselungsprogramm, die sie anschließend nutzten, um Ransomware gegen russische Ziele einzusetzen.
Unser Entschlüsselungsprogramm funktioniert nur für Conti-Varianten mit den unten aufgeführten Dateinamenänderungen.
Dateinamenänderungen
Die folgenden Dateierweiterungen sind typisch für die entschlüsselbaren Varianten von Conti:
- .KREMLIN
- .PUTIN
- .RUSSIA
Lösegeldforderung
Frühe Versionen von Conti hinterließen Lösegeldforderungen in einer Datei namens CONTI_README.txt. Spätere Versionen verwenden häufig den Namen README.txt oder readme.txt. Der Text der Lösegeldforderung ist in der Regel kurz. Nachfolgend finden Sie einige Beispiele.
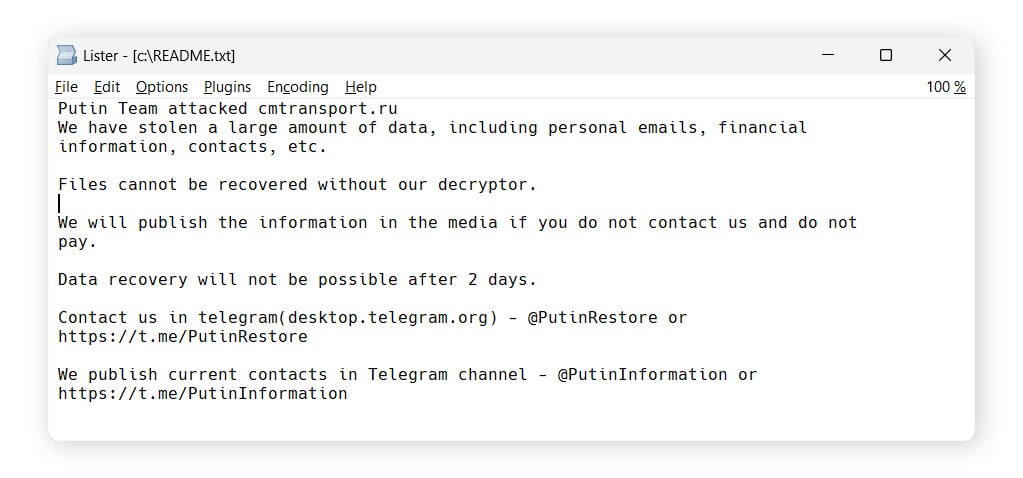
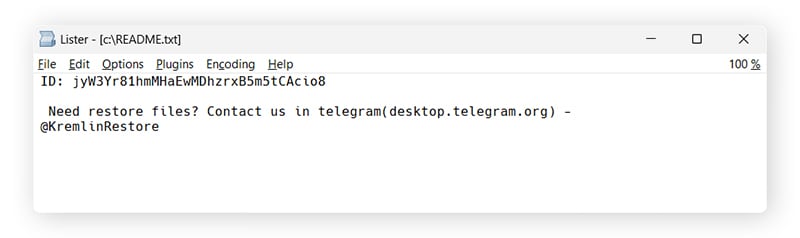
Klicken Sie auf den Link unten, um ein Entschlüsselungsprogramm für Conti-Ransomware herunterzuladen.
DoNex
Diese früher als Muse oder DarkRace bekannte Ransomware-Variante kursiert seit März 2024 unter dem Namen "DoNex". Die Gruppe hinter der DoNex-Ransomware betreibt auch eine Datenleck-Website im Tor-Netzwerk. Alle bekannten DoNex-Varianten sind entschlüsselbar.
Dateinamenänderungen
Von DoNex-Ransomware verschlüsselte Dateien haben die folgenden Erweiterungen:
- .mu5e
- Neun zufällige alphanumerische Zeichen
Lösegeldforderung
Die Lösegeldforderung von DoNex befindet sich in der Regel in einer Datei mit dem Namen Readme , ReadMe.[nine random alphanumeric characters].txt (z. B. Readme.1as4jc89S.txt) oder Recovery.html. Nachfolgend sehen Sie ein Beispiel.
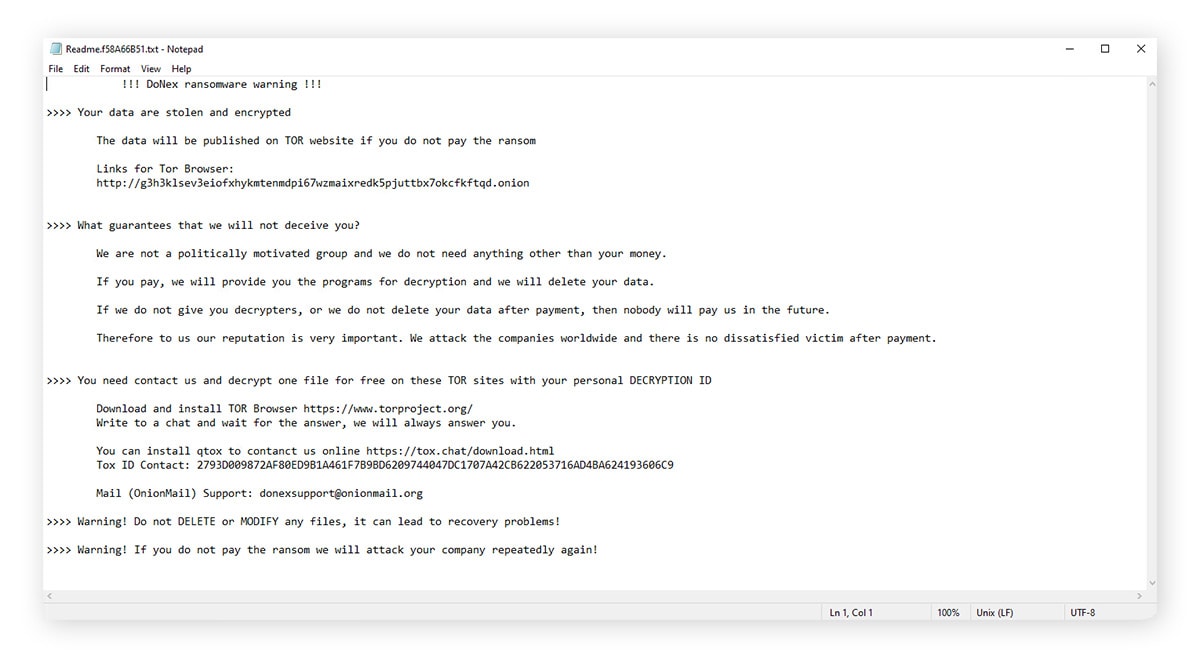
Laden Sie eine Entschlüsselungssoftware für DoNex-Ransomware herunter, indem Sie die Datei über den unten stehenden Link herunterladen.
Fonix
Fonix-Ransomware war von Juni 2020 bis Anfang 2021 aktiv. Nach der Abschaltung veröffentlichten die Bedrohungsakteure einen Schlüssel, der es den Opfern ermöglicht, ihre Dateien kostenlos zu entschlüsseln. Seit 2023 sind neue, nicht entschlüsselbare Varianten von Fonix aufgetaucht, diese sind jedoch selten.
Dateinamenänderungen
Wenn Ihre Dateien durch Fonix-Ransomware verschlüsselt wurden, sehen Sie eine der folgenden Erweiterungen, die Ihren Dateinamen hinzugefügt wurden:
- .FONIX
- .XINOF
Lösegeldforderung
Nachdem Fonix die Dateien fertig verschlüsselt hat, sehen die Opfer die unten gezeigte Lösegeldforderung.
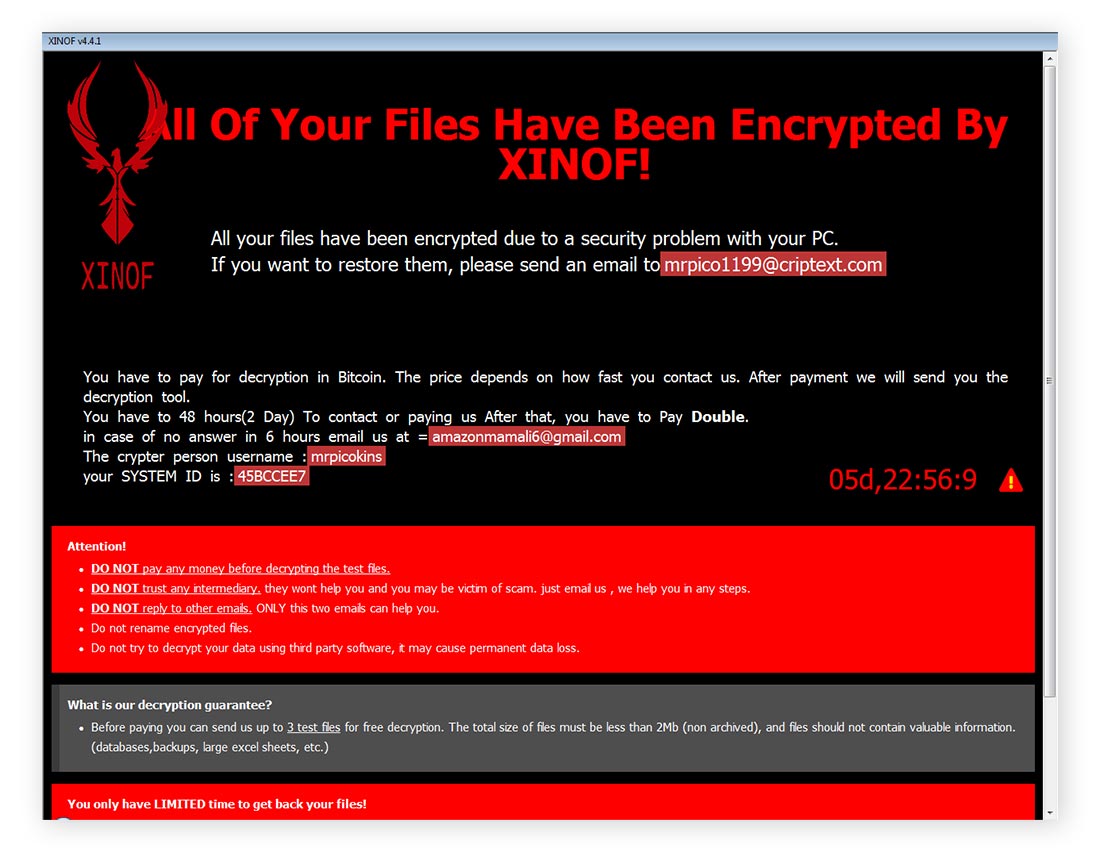
Wenn Sie diese Anzeichen einer Infektion bemerken, besteht eine gute Chance, dass Ihre Dateien mit dem kostenlosen Fonix-Ransomware-Entschlüsselungstool wiederhergestellt werden können.
FunkSec
FunkSec ist eine Malware-Variante, die erstmals 2024 aufgetaucht ist. Laut Ransomware-Forschern bei Gen (dem Mutterunternehmen von Norton) ist die Gruppe hinter FunkSec bekannt für ihren Einsatz von künstlicher Intelligenz zur Erstellung bösartiger Tools und Phishing-Vorlagen. Wenig überraschend für "KI-Schrott" funktionierte ein Großteil der Samples dieser Ransomware überhaupt nicht. Alle bekannten Varianten dieses Ransomware-Stamms, der nur drei Monate lang aktiv war, sind entschlüsselbar.
Dateinamenänderungen
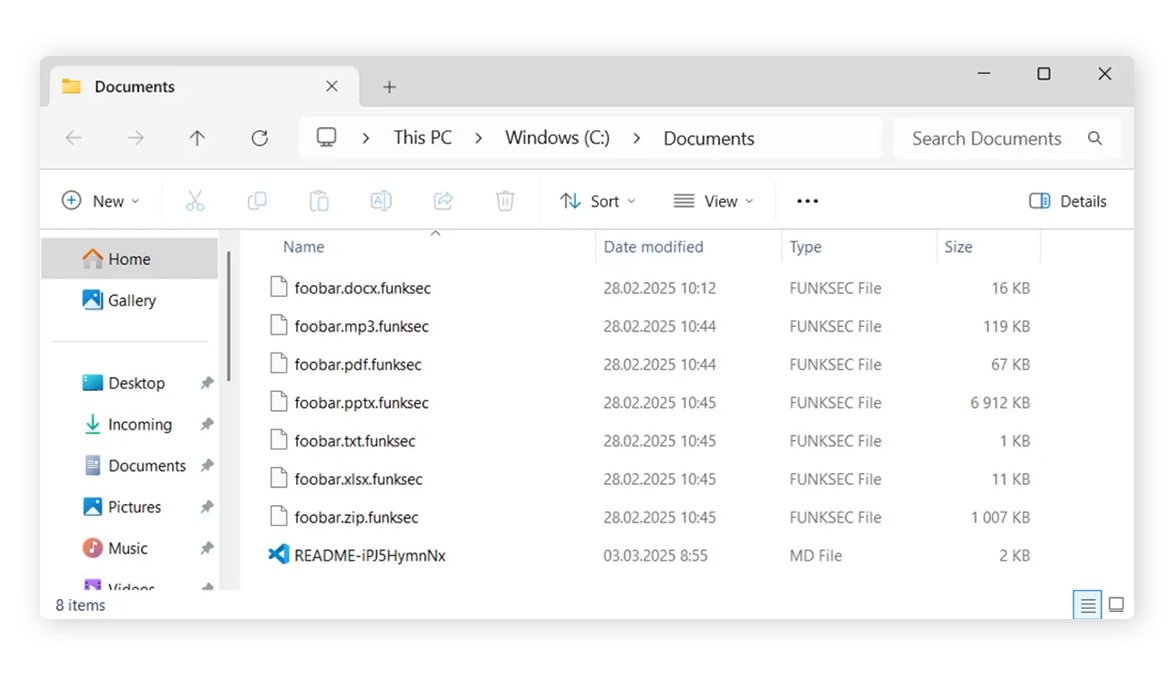
Von FunkSec-Ransomware verschlüsselte Dateien haben die Erweiterung .funksec.
Lösegeldforderung
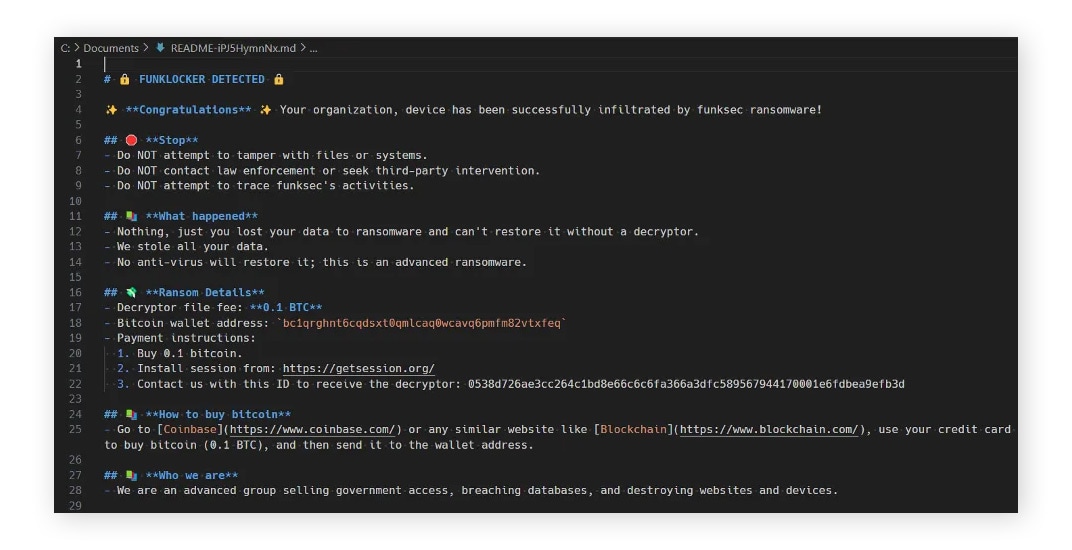
In jeden Ordner wird eine Lösegeldforderung namens README-{random}.md mit einer zufälligen Zeichenfolge aus Zahlen und Buchstaben abgelegt. Nachfolgend finden Sie Beispiele für verschlüsselte Dateien und die FunkSec-Lösegeldforderung.
Klicken Sie auf den unten stehenden Link, um das Entschlüsselungsprogramm für FunkSec-Ransomware herunterzuladen.
HermeticRansom
Laut Recherchen von Gen war HermeticRansom nach der russischen Invasion in der Ukraine besonders verbreitet. Gen Digital Inc. veröffentlichte im März 2022 ein kostenloses Entschlüsselungsprogramm für HermeticRansom. Alle bekannten Varianten sind entschlüsselbar.
Dateinamenänderungen
Von HermeticRansom verschlüsselte Dateien haben in der Regel die folgende Erweiterung:
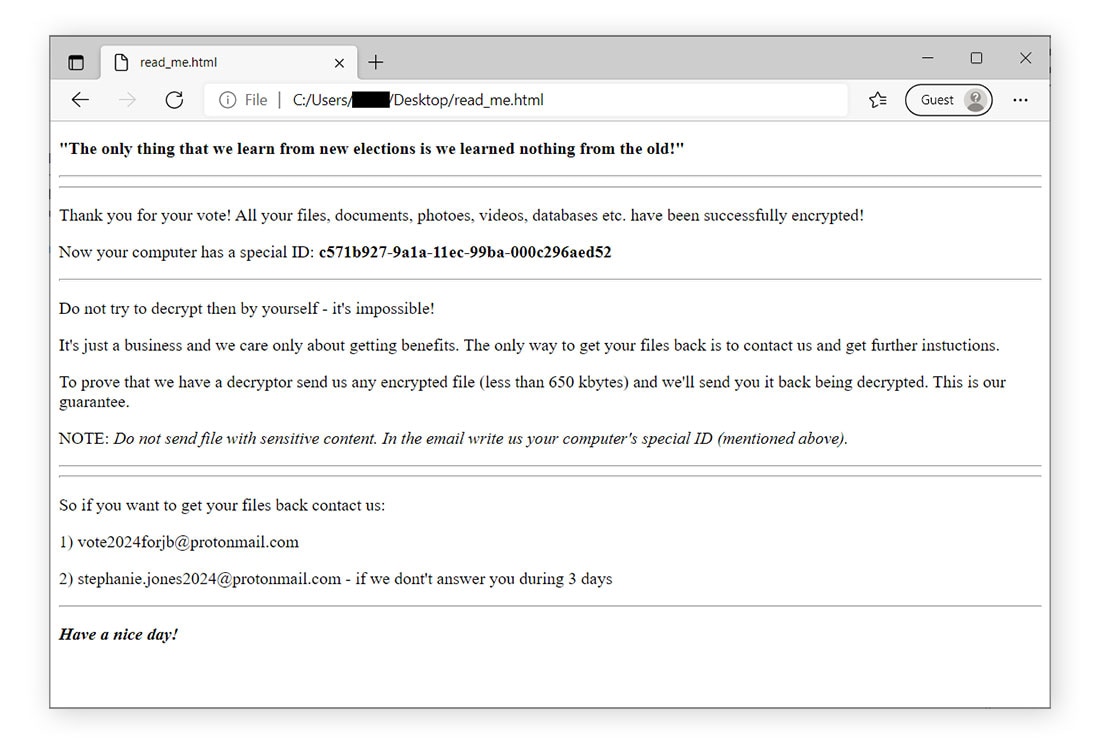
- .[vote2024forjb@protonmail.com].encryptedJB
Lösegeldforderung
Eine Datei namens read_me.html, die eine Lösegeldforderung enthält, wird auf dem Desktop des Benutzers hinterlassen. Nachfolgend sehen Sie ein Beispiel.
Klicken Sie auf den Link unten, um das Entschlüsselungsprogramm für HermeticRansom-Ransomware herunterzuladen.
HomuWitch
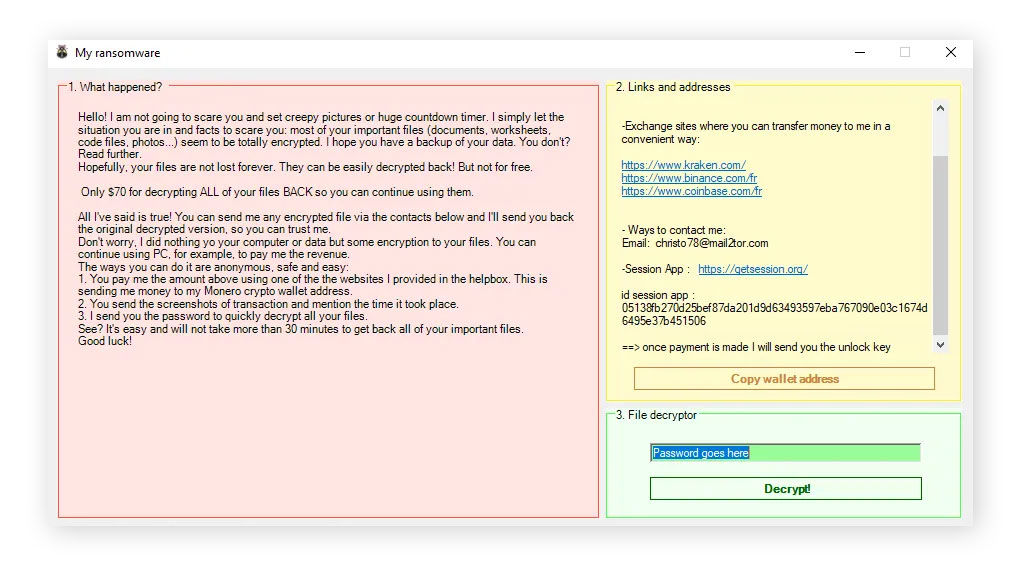
HomuWitch-Ransomware ist eine relativ seltene Variante, die laut Untersuchungen von Gen erstmals im Juli 2023 aufgetaucht ist. HomuWitch zielt in erster Linie auf Einzelpersonen ab, nicht auf Unternehmen oder Institutionen. Die Lösegeldforderung, die in der Kryptowährung Monero gestellt wird, ist gering: in der Regel zwischen 25 und 70 US-Dollar. Alle bekannten Varianten von HomuWitch sind entschlüsselbar.
Dateinamenänderungen
HomuWitch fügt die Dateierweiterung .homuencrypted an die Dateien an, die es verschlüsselt.
Lösegeldforderung
Nachfolgend sehen Sie ein Beispiel einer HomuWitch-Lösegeldforderung.
Klicken Sie auf den Link, um das Entschlüsselungsprogramm für HomuWitch-Ransomware herunterzuladen.
Jigsaw
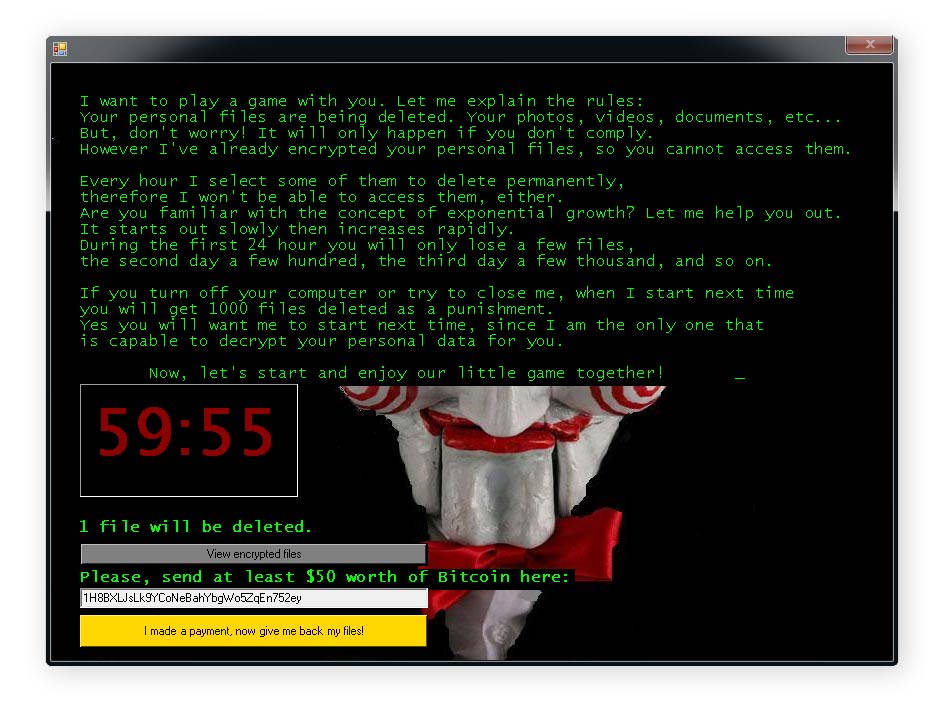
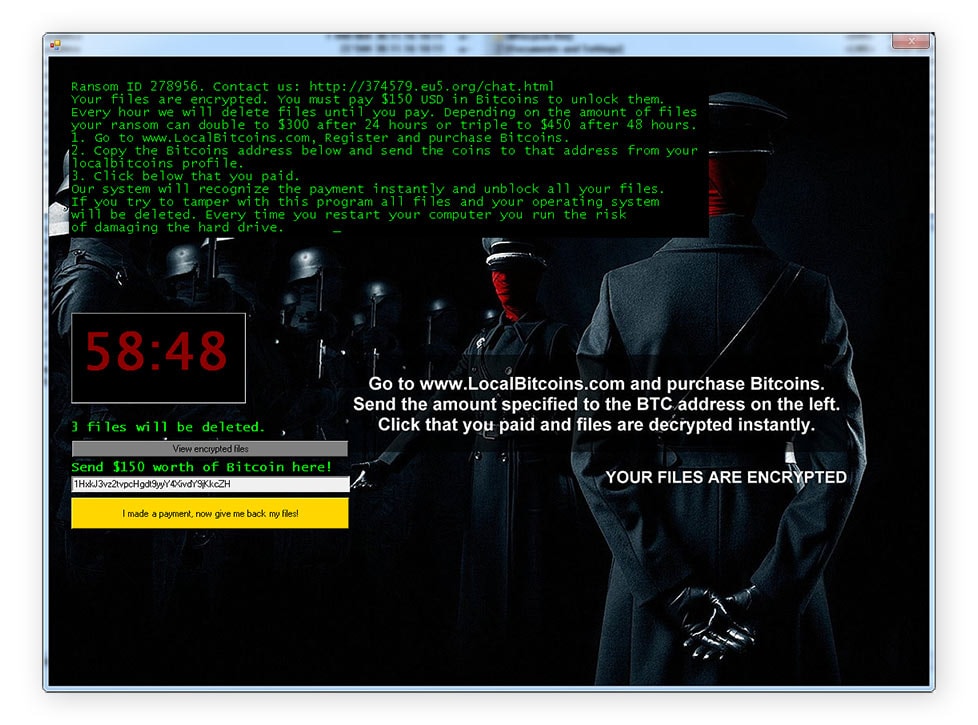
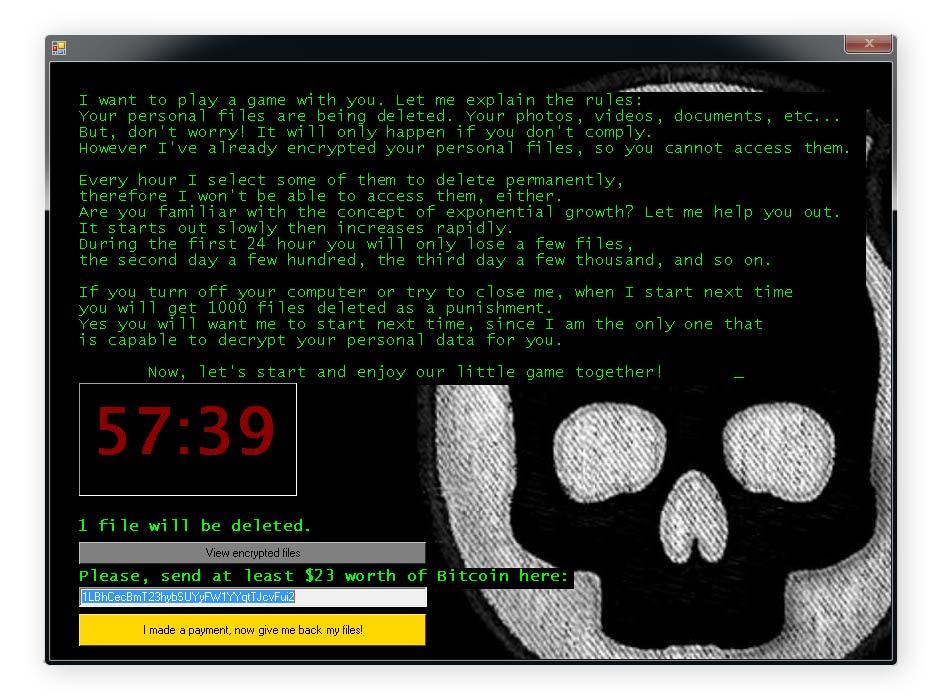
Jigsaw-Ransomware gibt es seit März 2016. Diese Variante, benannt nach dem "Jigsaw Killer", einer Figur aus der Saw-Filmreihe, löscht nach und nach die Dateien der Opfer, wobei die Anzahl der gelöschten Dateien exponentiell zunimmt, bis das Lösegeld bezahlt wird. Alle bekannten Varianten von Jigsaw sind entschlüsselbar.
Dateinamenänderungen
Dateien, die von Jigsaw-Ransomware verschlüsselt sind, weisen in der Regel die folgenden Dateinamenerweiterungen auf:
|
|
|
Lösegeldforderung
Opfer der Jigsaw-Ransomware sehen nach der Verschlüsselung ihrer Dateien einen Bildschirm ähnlich den unten abgebildeten.
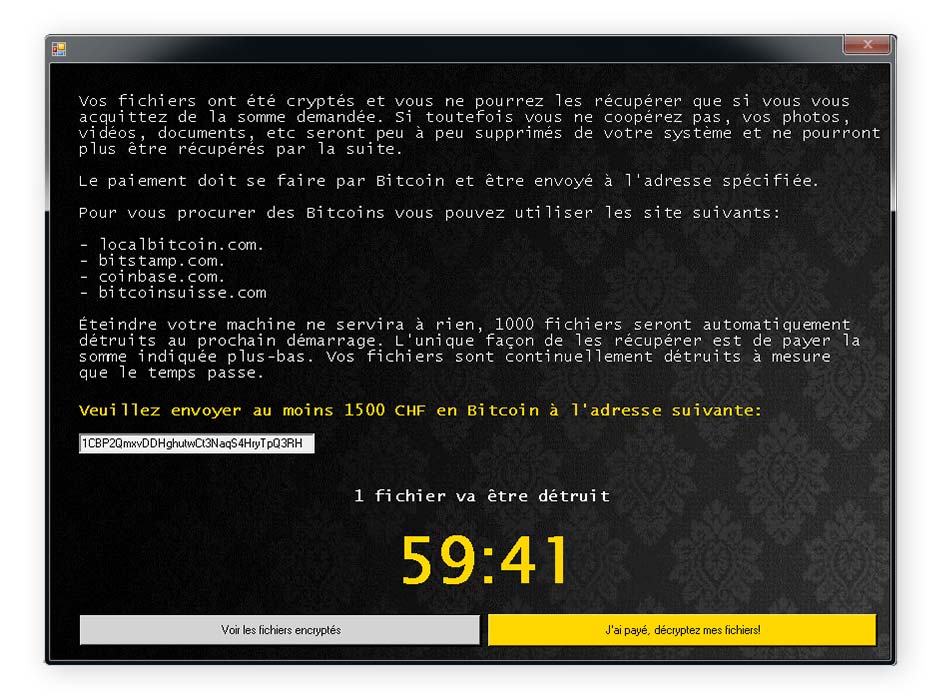
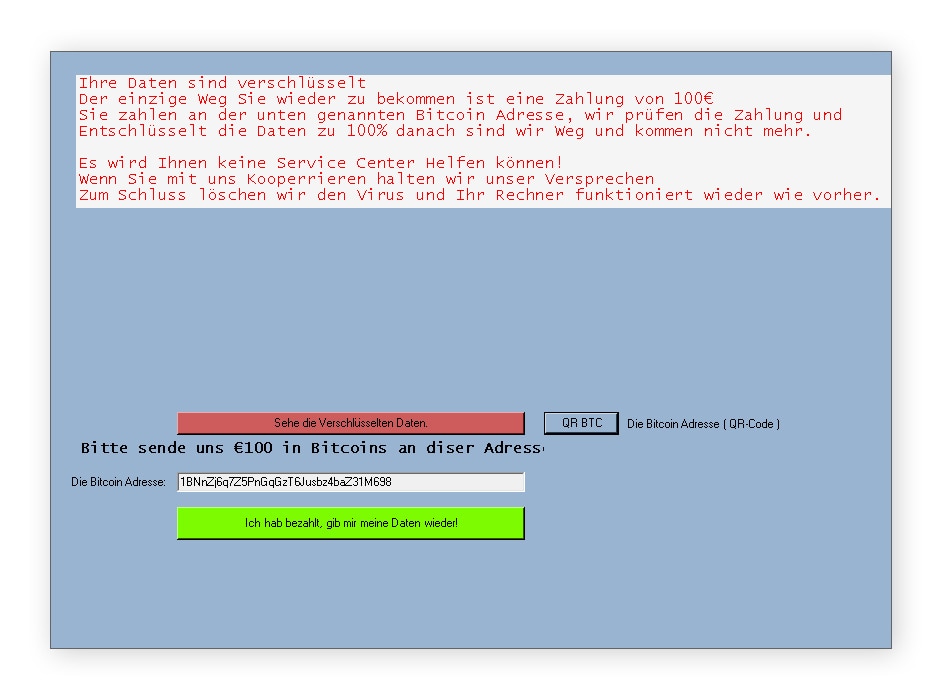
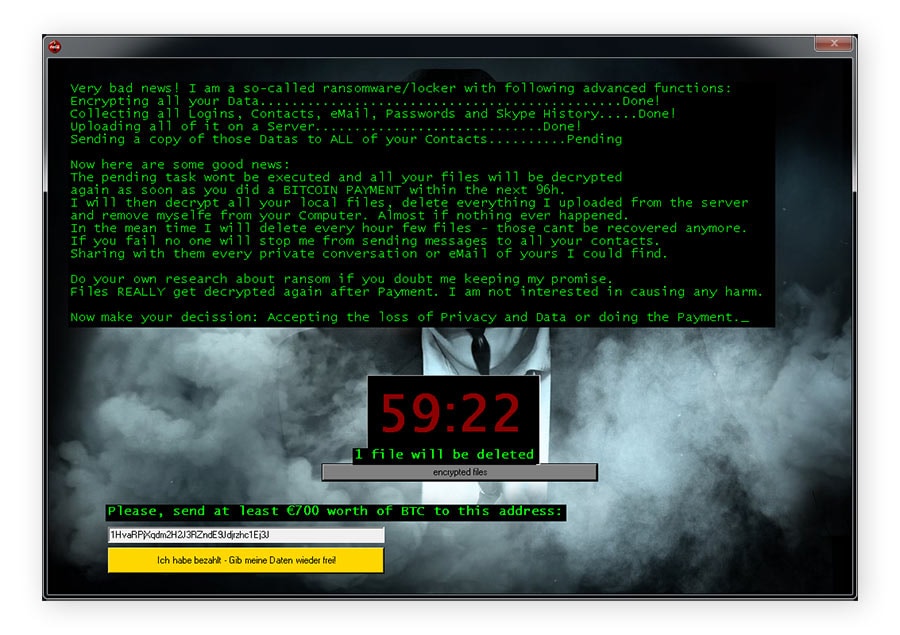
Beseitigen Sie die Jigsaw-Ransomware, indem Sie auf den Link unten klicken.
MafiaWare666
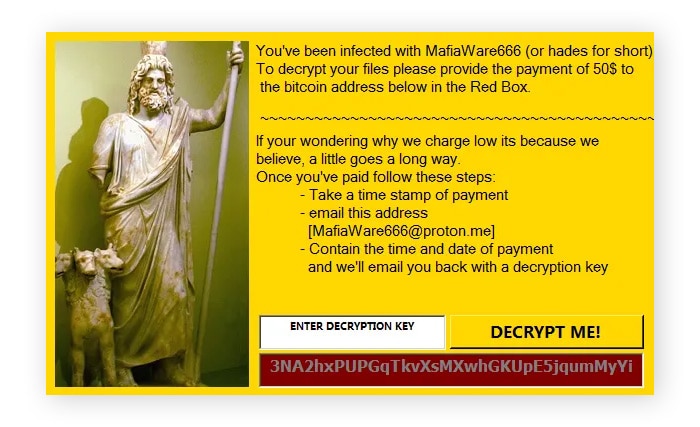
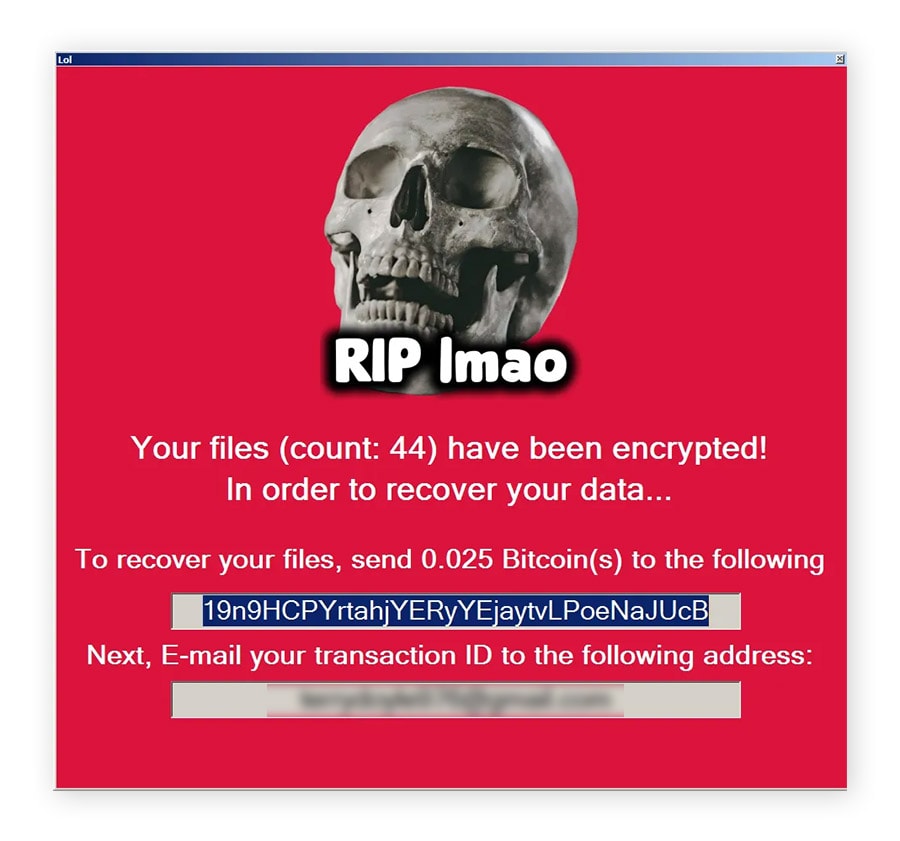
MafiaWare666 ist auch unter den Bezeichnungen JCrypt, RIP Lmao, BrutusptCrypt und Hades bekannt. Der Lösegeldbetrag für den Entschlüsselungsschlüssel liegt in der Regel zwischen 50 und 300 US-Dollar, obwohl einige ältere Varianten weitaus höhere Summen gefordert haben. Bedrohungsforscher bei Gen haben im Oktober 2022 ein Entschlüsselungsprogramm für MafiaWare666 veröffentlicht. Alle bekannten Varianten dieses Ransomware-Stamms sind entschlüsselbar, und es wird davon ausgegangen, dass er nicht mehr aktiv ist.
Dateinamenänderungen
Von MafiaWare666 verschlüsselte Dateien weisen in der Regel die folgenden Erweiterungen auf:
- .MafiaWare666
- .jcrypt
- .brutusptCrypt
- .bmcrypt
- .cyberone
- .l33ch
Lösegeldforderung
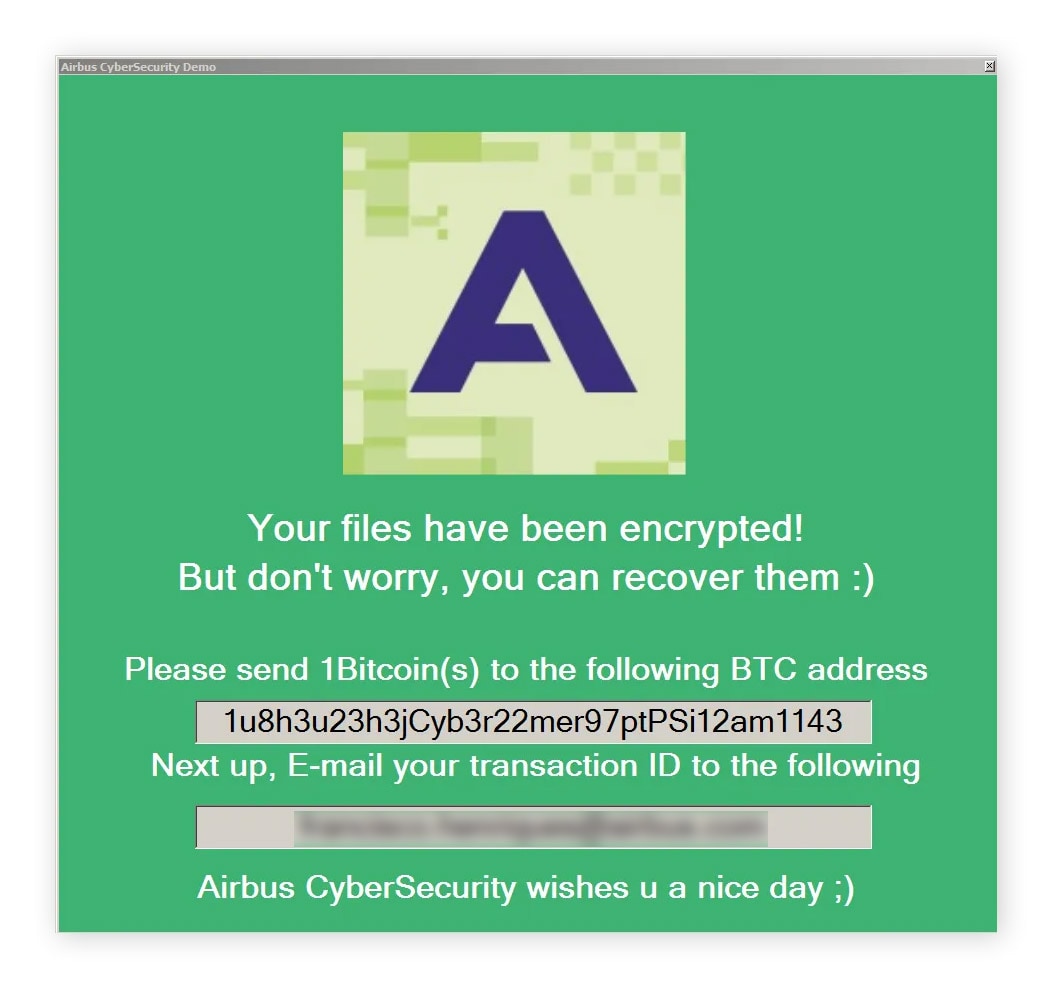
Opfer sehen in der Regel ein Fenster mit Anweisungen, wie das Lösegeld zu zahlen ist. Nachfolgend finden Sie einige Beispiele für Lösegeldforderungen von MafiaWare666.
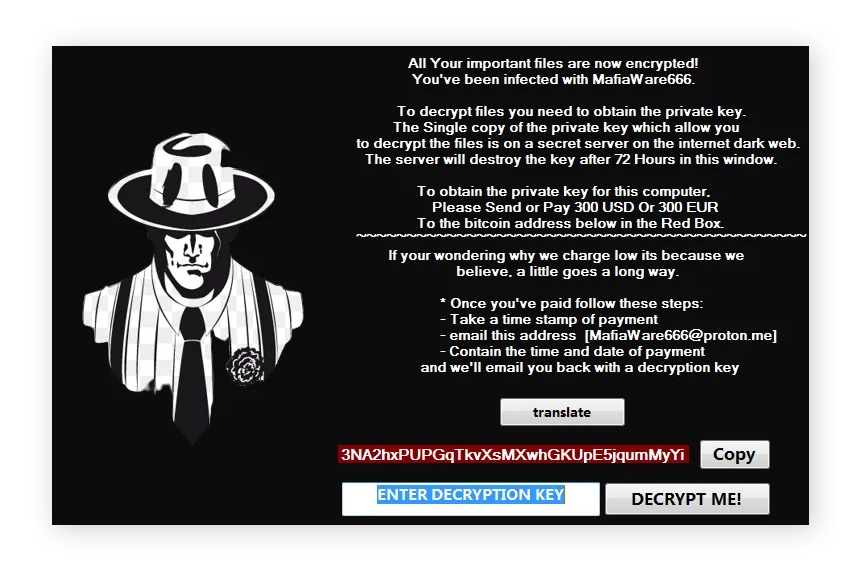
Klicken Sie auf den unten stehenden Link, um das Entschlüsselungsprogramm für MafiaWare666-Ransomware herunterzuladen.
Mallox
Mallox-Ransomware, die um 2022 auftauchte, ist ein Nachfolger der TargetCompany-Ransomware. Weitere Bezeichnungen sind Fargo und Tohnichi. Zwei Untervarianten der Mallox-Ransomware sind entschlüsselbar, neue Varianten, die nach März 2024 aufgetaucht sind, jedoch nicht.
Mallox-Dateinamenänderungen
Von Mallox-Ransomware verschlüsselte Dateien haben in der Regel die folgenden Erweiterungen:
- .bitenc
- .ma1x0
- .mallab
- .mallox .malloxx
- .malox
- .xollam
Mallox-Lösegeldforderung
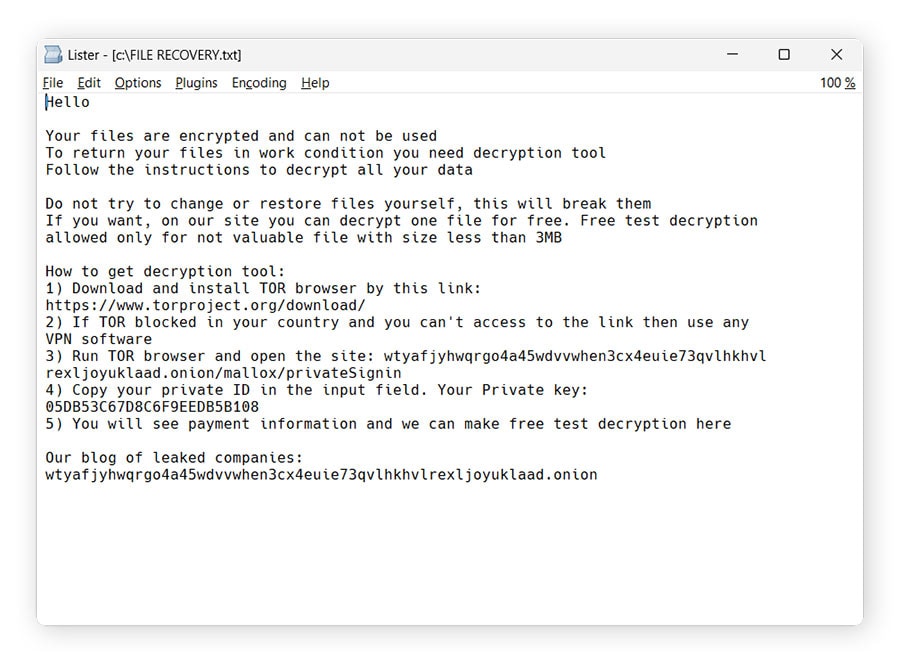
Mallox-Lösegeldforderungen befinden sich in Dateien namens FILE RECOVERY.txt, HOW TO RESTORE FILES.txt oder HOW TO BACK FILES.txt. Allerdings tragen Mallox-Lösegeldforderungen oft auch andere Dateinamen. Nachfolgend finden Sie einige Beispiele für Mallox-Lösegeldforderungen.
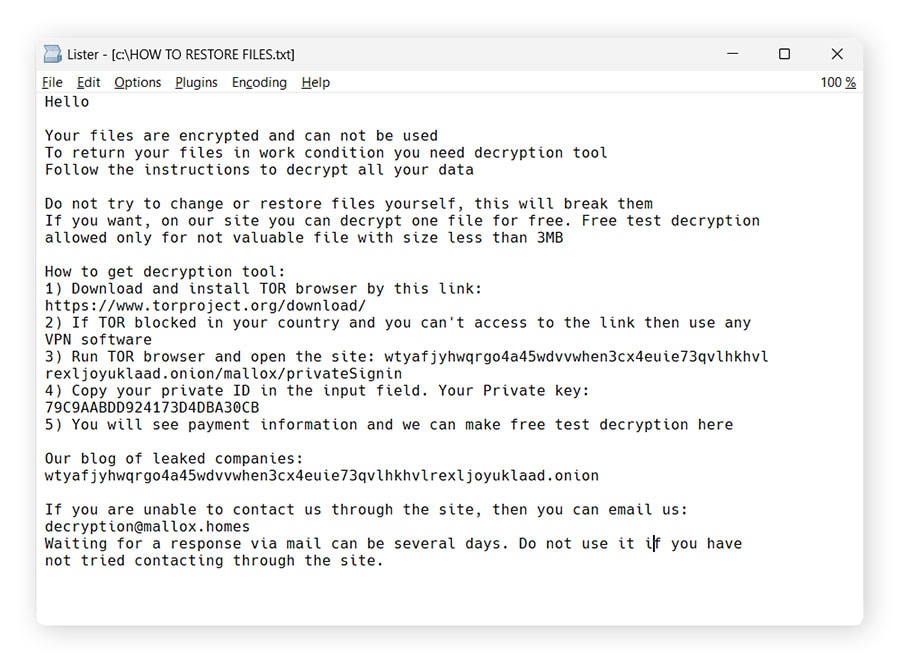
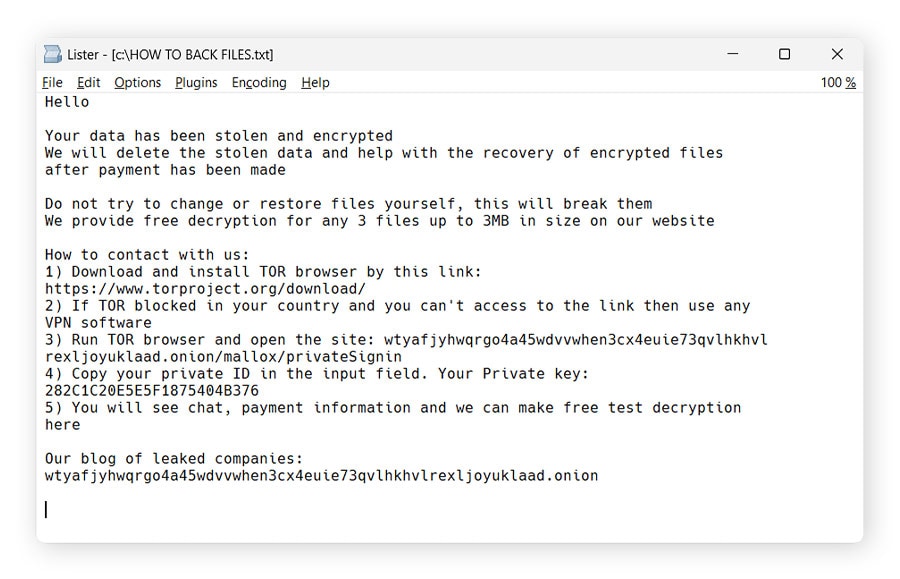
Klicken Sie auf den Link unten, um ein Entschlüsselungsprogramm für Mallox-Ransomware herunterzuladen.
Midnight
Midnight Ransomware, auch unter der Bezeichnung Endpoint bekannt, ist eine relativ neue Malware-Variante, die erstmals im Jahr 2025 aufgetaucht ist. Sie verbreitet sich normalerweise über Phishing. Midnight-Ransomware basiert auf dem Quellcode von Babuk, einer älteren russischen Ransomware-Variante, die seit 2021 aktiv ist. Alle bekannten Varianten der Midnight-Ransomware können entschlüsselt werden.
Dateinamenänderungen
Von Midnight-Ransomware verschlüsselte Dateien haben in der Regel die folgenden Dateinamenerweiterungen:
- .endpoint
- .Midnight
Lösegeldforderung
Die Lösegeldforderung befindet sich in einer Datei namens How To Restore Your Files.txt. Nachfolgend finden Sie mehrere Beispiele für Lösegeldforderungen von Midnight und Endpoint.
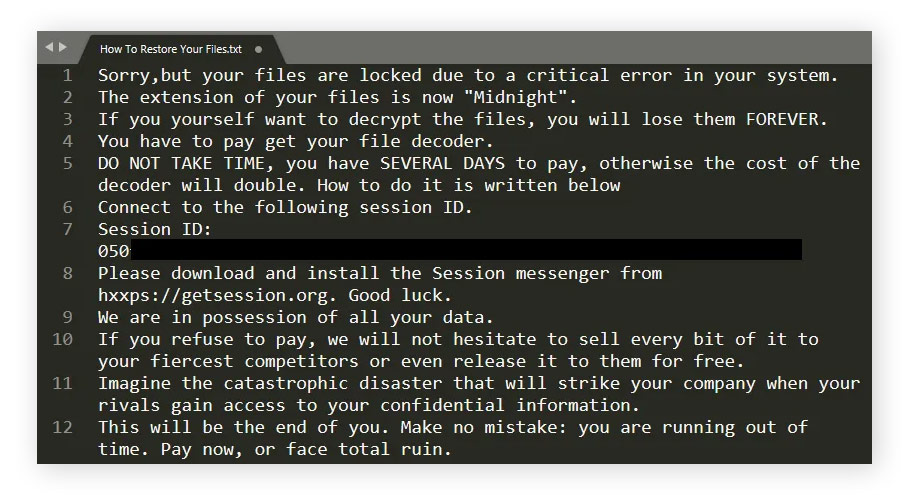
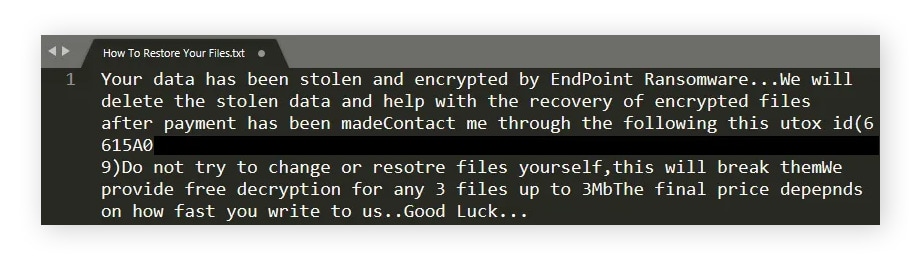
Sie können ein kostenloses Entschlüsselungsprogramm für Midnight-Ransomware über den folgenden Link herunterladen.
Prometheus
Laut einer von Gen veröffentlichten Studie ist Prometheus eine Ransomware-Variante, die verfügbare lokale Laufwerke verschlüsselt. Sie hat einen großen Teil ihres Codes mit einem älteren Stamm namens Thanos gemeinsam. Gen Digital Inc. veröffentlichte 2022 ein Entschlüsselungstool für Prometheus. Obwohl nicht alle Prometheus-Varianten kostenlos entschlüsselt werden können, besteht eine gute Chance, dass Ihre Dateien entschlüsselbar sind, wenn sie eine der in der folgenden Tabelle aufgeführten Erweiterungen aufweisen.
Dateinamenänderungen
Dateien, die von Prometheus-Ransomware verschlüsselt wurden, haben in der Regel die unten aufgeführten Erweiterungen. Beachten Sie jedoch, dass .locked eine recht generische Erweiterung ist, die auch auf eine andere Ransomware-Variante hinweisen kann.
- .locked
- .secure
- .secure[milleni5000@qq.com]
- .[cmd_bad@keemail.me].CRYSTAL
- .[cmd_bad@keemail.me].crypt
- .iml
- .[black_privat@tuta.io].CRYSTAL
- .BRINKS_PWNED
- .[cmd_bad@keemail.me].VIPxxx
- .[KingKong2@tuta.io].crypt
- .hard
- .harditem
Lösegeldforderung
Bedrohungsforscher bei Gen beobachteten mehrere Dateien Lösegeldforderungen, die HOW_TO_DECYPHER_FILES.txt, UNLOCK_FILES_INFO.txt oder Инструкция.txt hießen. Nachfolgend finden Sie einige Beispiele für Prometheus-Lösegeldforderungen.
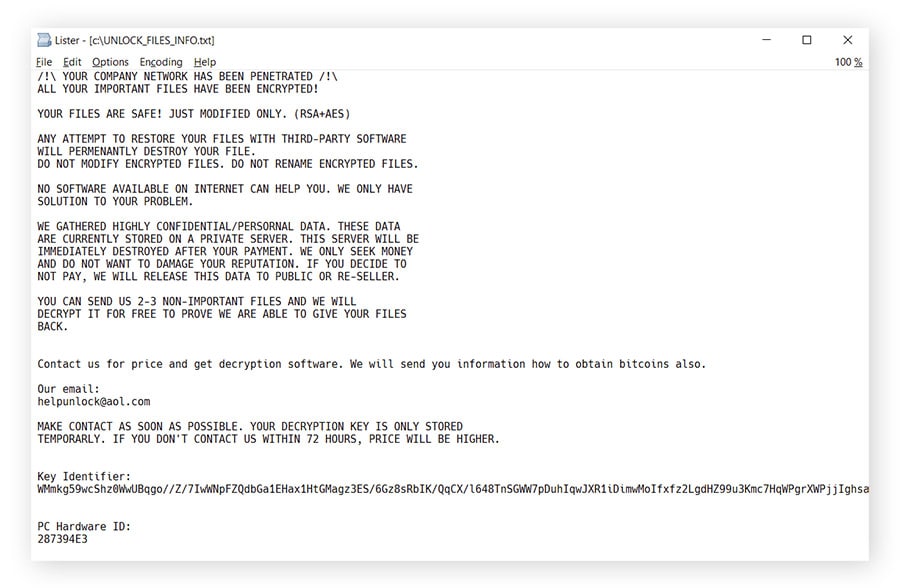
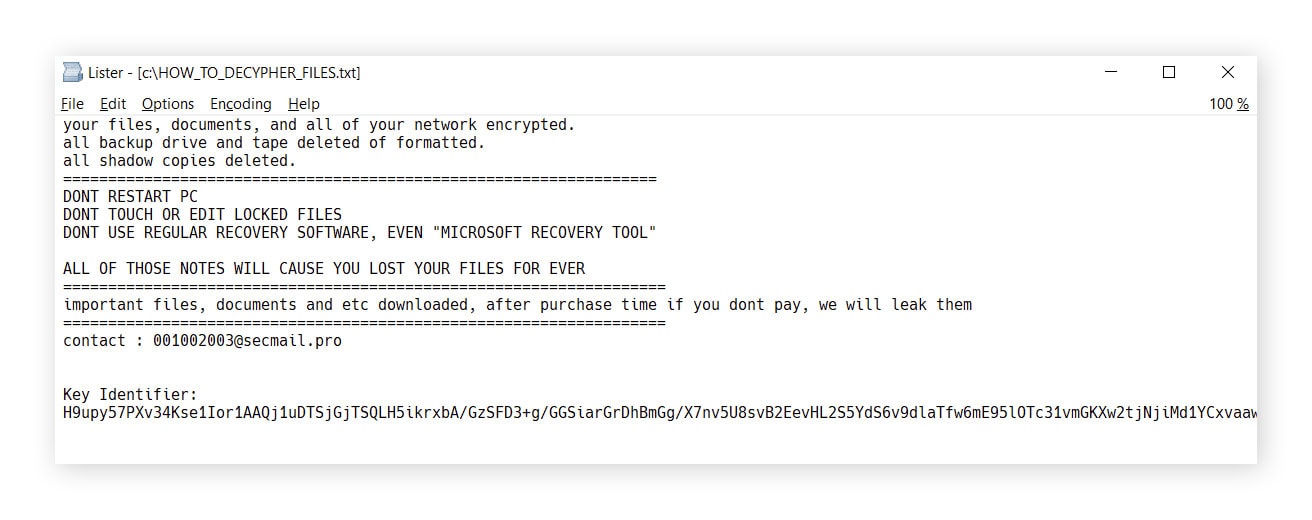
Klicken Sie auf den Link unten, um das Entschlüsselungsprogramm für Prometheus-Ransomware herunterzuladen.
Rhysida
Rhysida ist eine Ransomware-Variante, die 2023 aufgetaucht ist. Sie betreibt eine Leak-Site im Tor-Netzwerk, auf der behauptet wird, viele Organisationen in verschiedenen Sektoren angegriffen zu haben, darunter Behörden, Bildung, Gesundheitswesen und IT. Ransomware-Forscher von Gen veröffentlichten im Februar 2024 ein kostenloses Rhysida-Entschlüsselungstool.
Dateinamenänderungen
Dateien, die von Rhysida-Ransomware verschlüsselt werden, weisen die Erweiterung .rhysida auf.
Lösegeldforderung
Die Datei mit der Rhysida-Lösegeldforderung heißt in der Regel CriticalBreachDetected.pdf und wird in den einzelnen Ordnern abgelegt. Darüber hinaus generiert Rhysida ein JPEG-Bild, das zum Desktop-Hintergrund wird, und speichert es unter C:/Users/Public/bg.jpg. Nachfolgend finden Sie Beispiele dieser Lösegeldforderungen.
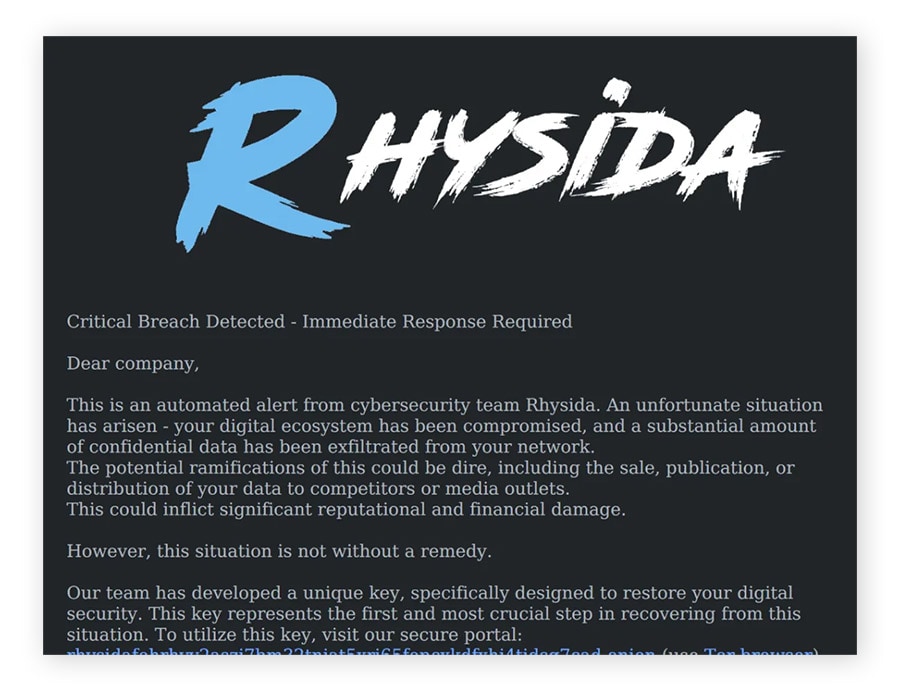
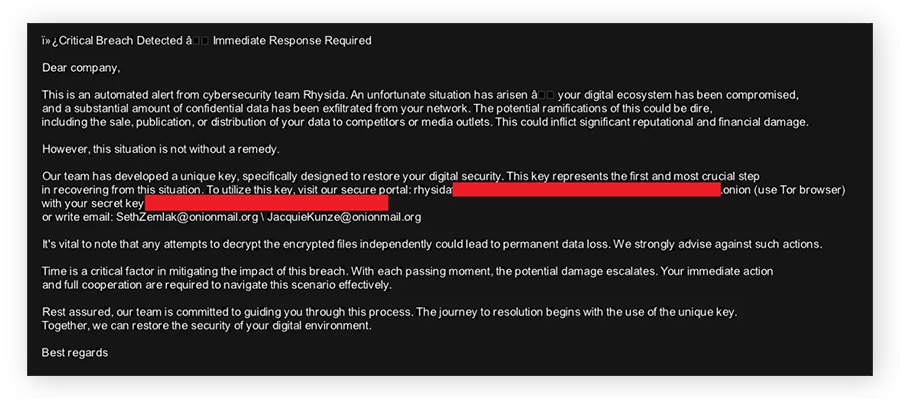
Damit dieses Entschlüsselungsprogramm funktioniert, muss das Tool auf demselben Computer ausgeführt werden, auf dem die Dateien verschlüsselt wurden, und es dürfen keine Dateien von einem anderen Computer auf den Computer kopiert werden, auf dem der Entschlüsselungsvorgang durchgeführt wird. Textdateien müssen eine bestimmte Mindestgröße haben, um entschlüsselt werden zu können.
Klicken Sie auf den unten stehenden Link, um das Entschlüsselungsprogramm für Rhysida-Ransomware herunterzuladen.
TargetCompany
TargetCompany ist eine Ransomware-Variante, die erstmals um 2021 aufgetaucht ist. Ein kostenloses Entschlüsselungsprogramm wurde von Gen (dem Unternehmen hinter Norton) im Jahr 2022 veröffentlicht. Diese Ransomware gilt als nicht mehr aktiv, und alle bekannten Versionen können entschlüsselt werden. Sein Nachfolger ist der Mallox-Ransomware-Stamm.
Dateinamenänderungen
Von TargetCompany verschlüsselte Dateien haben in der Regel die folgenden Erweiterungen:
- .mallox
- .exploit
- .architek
- .brg
- .carone
Lösegeldforderung
Jeder Ordner, der eine verschlüsselte Datei enthält, enthält eine Lösegeldforderung mit dem Namen RECOVERY INFORMATION.txt. Nachfolgend sehen Sie ein Beispiel.
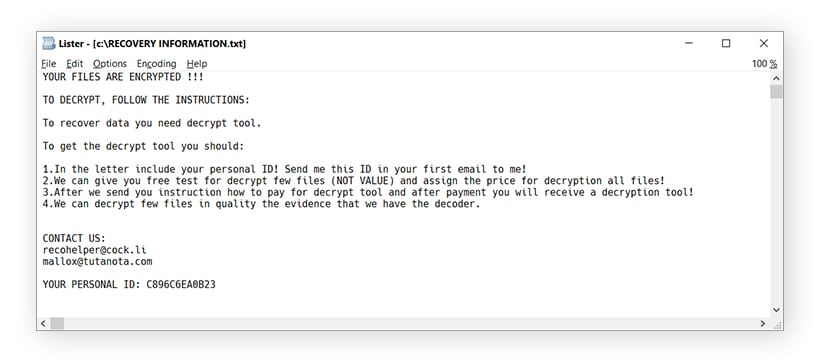
Klicken Sie auf den Link, um das Entschlüsselungsprogramm für TargetCompany-Ransomware herunterzuladen.
TaRRaK
Laut Gen-Bedrohungsforschern tauchte die TaRRaK-Ransomware erstmals im Juni 2022 auf. Der Verschlüsselungscode von TaRRaK weist Fehler auf, sodass bestimmte Prozesse dazu führen, dass er in einer Endlosschleife stecken bleibt. Mit Stand April 2026 sind alle TaRRak-Varianten entschlüsselbar.
Dateinamenänderungen
Diese Ransomware-Variante fügt die Erweiterung .TaRRaK zu verschlüsselten Dateien hinzu.
Lösegeldforderung
Wenn der Verschlüsselungsprozess abgeschlossen ist, finden die Opfer eine Lösegeldforderung namens Encrypted Files by TaRRaK.txt im Stammordner jedes Laufwerks, und der Desktop-Hintergrund des Opfers ändert sich. Dateien mit der Erweiterung .TaRRaK sind mit einem Kamm-Symbol verknüpft. Nachfolgend finden Sie Beispiele der Lösegeldforderung, des neuen Desktop-Hintergrunds und des Kamm-Symbols.
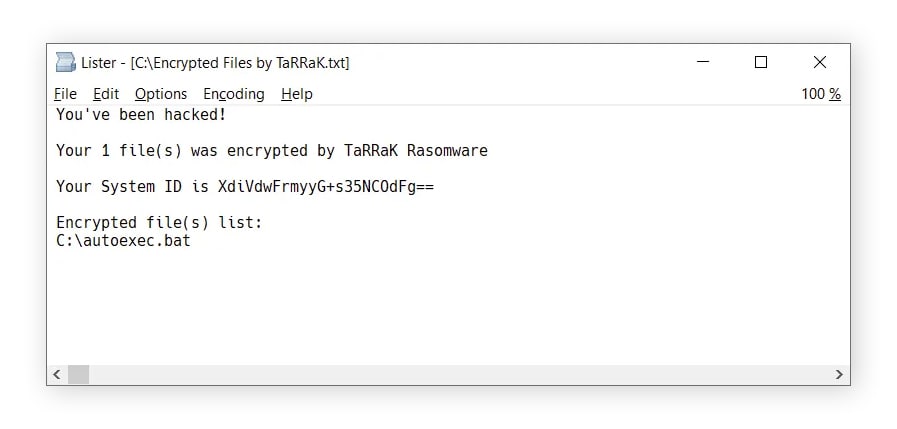
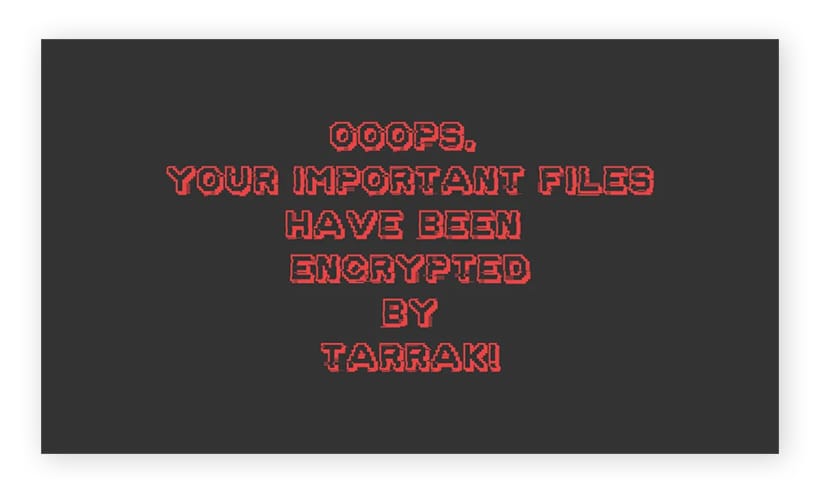
Klicken Sie auf den Link unten, um das Entschlüsselungsprogramm für die TaRRaK-Ransomware herunterzuladen.
So verwenden Sie Ransomware-Entschlüsselungstools
Um Ihre Dateien mit einem unserer Ransomware-Entschlüsselungstools zu entschlüsseln, führen Sie zunächst einen Malware-Scan durch, um Ihr Gerät besser zu sichern. Versuchen Sie dann, den Typ der Ransomware zu identifizieren (da Sie das richtigen Entschlüsselungstool herunterladen müssen, ansonsten wäre er wirkungslos), führen Sie die Datei des Entschlüsselungstools aus und folgen Sie den Anweisungen auf dem Bildschirm im Entschlüsselungstool -Assistenten.
Gerät auf Malware scannen
Bevor Sie mit der Entschlüsselung beginnen, führen Sie einen Malware-Scan mit seriöser Cybersicherheitssoftware durch, um Ransomware auf Ihrem Gerät zu neutralisieren. Manche Ransomware-Varianten löschen sie nach dem Verschlüsseln Ihrer Dateien selbst, andere hingegen können aktiv bleiben und wiederhergestellte Daten erneut verschlüsseln. Trennen Sie vor dem Scan die Internetverbindung, um zu verhindern, damit die Malware nicht mit ihren Servern kommunizieren kann.
Beachten Sie, dass Malware-Schutz-Software dabei helfen kann, Ransomware von Ihrem Gerät zu entfernen und Sie künftig zu schützen; sie entschlüsselt Ihre Dateien jedoch nicht und gibt Ihnen auch keinen Aufschluss darüber, welche Art von Ransomware Ihr Gerät infiziert hat.
Ransomware identifizieren
Um Ihre Dateien zu entschlüsseln, müssen Sie zunächst feststellen, welche Art von Ransomware die Angreifer verwendet haben. Dazu kann es hilfreich sein, die Lösegeldforderung zu lesen und auf die Namen der verschlüsselten Dateien zu achten: Verschiedene Ransomware-Varianten sind mit unverwechselbaren Dateinamenerweiterungen, Lösegeldforderungen und in einigen Fällen auch mit bestimmten Bildern verbunden. Wenn Sie nicht sicher sind, welche Ransomware-Variante Sie vor sich haben, wenden Sie sich an Norton, um Hilfe anzufordern.
Vergleichen Sie die Lösegeldforderung und die geänderten Dateinamen auf Ihrem Computer mit den auf dieser Seite aufgeführten Beispielen.
So erkennen Sie, welche Art von Ransomware sich auf Ihrem Computer befindet:
- Verwenden Sie eine Ransomware-Erkennungssoftware: Versuchen Sie zunächst, die Variante mit einem kostenlosen Tool wie ID Ransomware oder General Ransomware Lookup zu identifizieren. Bitte beachten Sie, dass diese Dienste Ihnen nicht dabei helfen, Ihre Dateien zu entschlüsseln.
- Lesen Sie die Lösegeldforderung: Cyberkriminelle hinterlassen in der Regel irgendwo auf Ihrem Computer eine Lösegeldforderung mit Anweisungen, wie Sie das Lösegeld bezahlen und Ihre Dateien zurückbekommen können. Dies kann eine .txt-Datei in Ordnern mit verschlüsselten Dateien oder eine Lösegeld-Nachricht sein, die als Desktop-Hintergrund festgelegt wird.
- Suchen Sie nach Kontaktinformationen: Googeln Sie alle E-Mail-Adressen in der Lösegeldforderung. Die Suchergebnisse können Ihnen Hinweise auf die Art der Ransomware geben.
- Google .onion-Sites in der Lösegeldforderung: Einige Ransomware-Gruppen betreiben .onion-Sites (Websites imDarknet, die nicht von normalen Suchmaschinen indexiert werden), auf denen Anweisungen aufgeführt sind, wie Sie Ihre Dateien zurückbekommen, und manchmal auch die geleakten Daten von Opfern, die nicht gezahlt haben. Indem Sie die .onion-Website, die wie eine lange, komplizierte URL aussieht, die auf .onion endet, googeln, können Sie möglicherweise herausfinden, mit welcher Ransomware Sie es zu tun haben.
- Sehen Sie sich die Namen Ihrer verschlüsselten Dateien an: Suchen Sie eine verschlüsselte Datei und überprüfen Sie die neue Erweiterung des Dateinamens. Beispielsweise wird an Dateien, die durch BianLian-Ransomware verschlüsselt wurden, .bianlian an das Ende des Dateinamens angehängt. Beachten Sie, dass diese Methode nicht hundertprozentig zuverlässig ist, da einige Ransomware-Varianten möglicherweise generische Dateinamenerweiterungen wie .locked, neue, auf dieser Seite nicht aufgeführte Erweiterungen oder völlig zufällige Erweiterungen verwenden.
Entschlüsselungstool herunterladen
Sobald Sie festgestellt haben, mit welcher Art von Ransomware Ihre Dateien verschlüsselt sind, laden Sie ein entsprechendes Entschlüsselungstool aus der Liste auf dieser Seite herunter und führen Sie die Datei auf dem infizierten Computer aus, vorzugsweise als Administrator. Dadurch wird ein Entschlüsselungsassistent gestartet.
Anweisungen befolgen
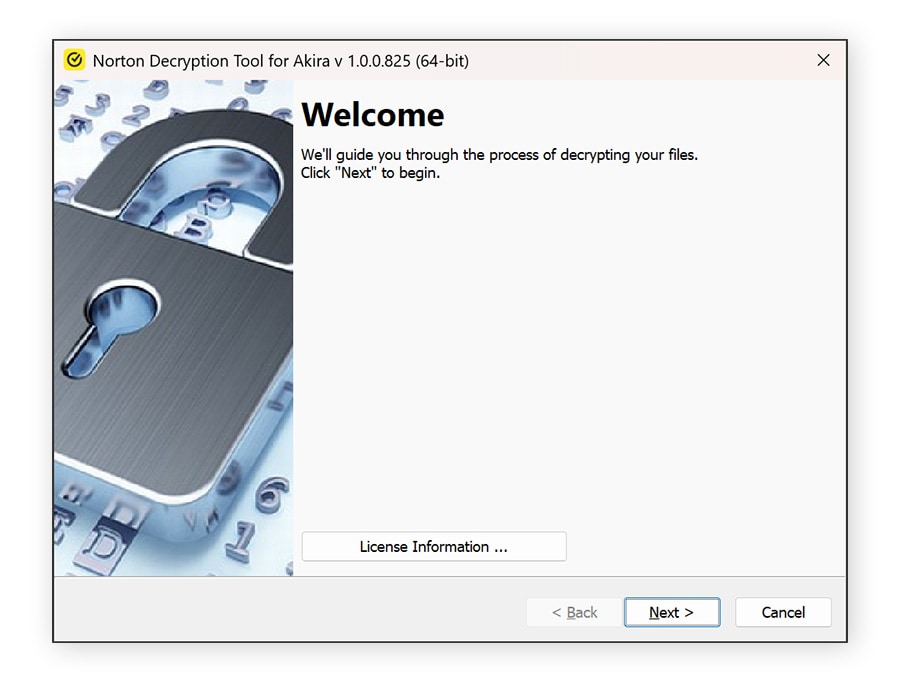
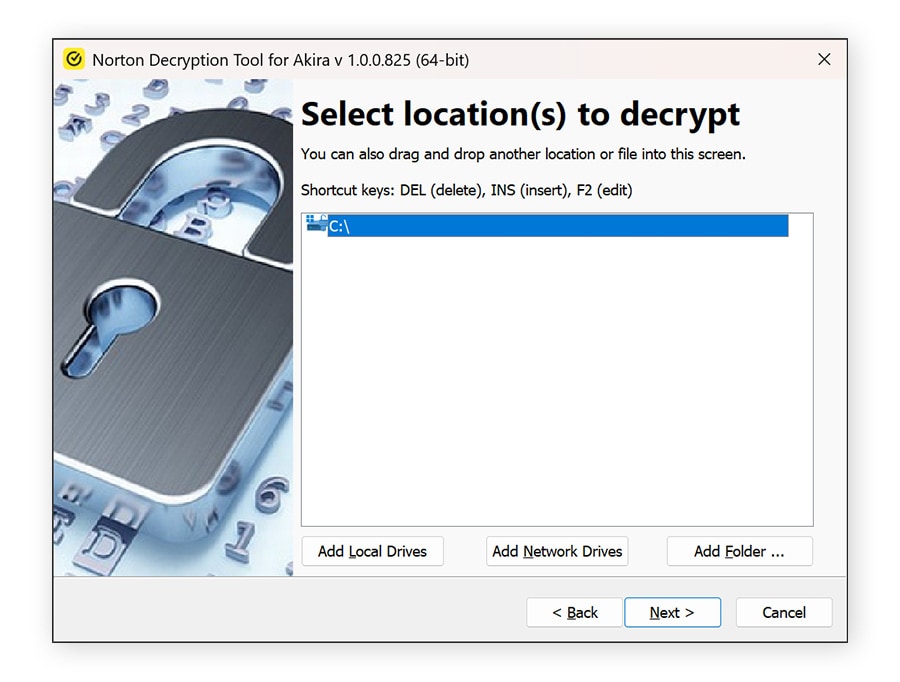
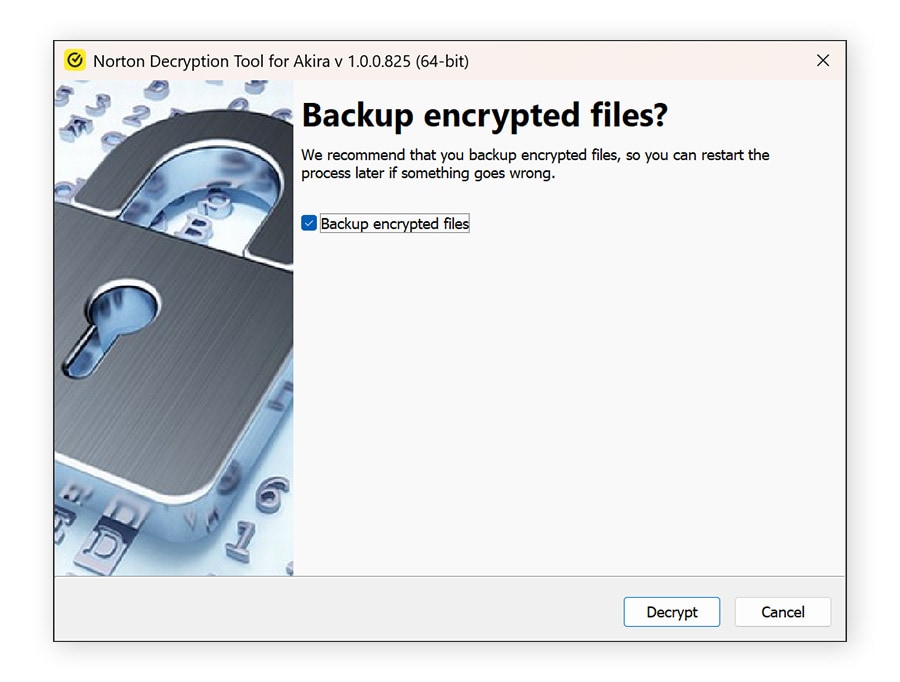
Der Entschlüsselungsassistent führt Sie durch den Entschlüsselungsprozess. Bei einigen Ransomware-Varianten müssen Sie sowohl eine verschlüsselte Datei als auch eine dazugehörige unverschlüsselte Version hochladen. Aber keine Sorge, Sie benötigen nur ein übereinstimmendes Dateipaar – Sie müssen keine unverschlüsselte Versionen sämtlicher Dateien finden, die Sie wiederherstellen möchten. Versuchen Sie, in Ihrem E-Mail-Postausgang oder Cloud-Speicher nach einer Originalkopie einer verschlüsselten Datei zu suchen.
Nachfolgend ist ein Beispiel eines Ransomware-Assistenten (für Akira) dargestellt.

Was Sie beim Entschlüsseln Ihrer Dateien nicht tun dürfen
Bevor Sie versuchen, Ihre Dateien zu entschlüsseln, ist es wichtig, Fehler zu vermeiden, die die Wiederherstellung erschweren oder sogar unmöglich machen können. Voreiliges Handeln kann zu dauerhaftem Datenverlust führen oder die Infektion weiter verbreiten. Beachten Sie die folgenden Vorsichtsmaßnahmen, um Ihre Dateien zu schützen und Ihre Chancen auf eine erfolgreiche Wiederherstellung zu verbessern.
- Zahlen Sie kein Lösegeld: Die Zahlung garantiert nicht, dass Sie Ihre Dateien zurückbekommen, und sie ermutigt Cyberkriminelle zu weiteren Angriffen – sogar das FBI warnt davor, Lösegeld zu zahlen. Suchen Sie nach Möglichkeit sicherere Wiederherstellungsoptionen wie Backups oder vertrauenswürdige Entschlüsselungstools.
- Löschen Sie verschlüsselte Dateien nicht: Verschlüsselte Dateien können unter Umständen noch wiederhergestellt werden. Wenn Sie sie löschen, entfernen Sie jede Möglichkeit, Ihre Daten später mithilfe von Entschlüsselungstools wiederherzustellen.
- Ändern Sie verschlüsselte Dateien nicht und benennen Sie sie nicht um: Das Ändern von Dateinamen oder -formaten kann die Entschlüsselungstools behindern und die Wiederherstellung Ihrer Daten erschweren oder unmöglich machen.
- Verbinden Sie infizierte Geräte nicht mit anderen Geräten oder Netzwerken: Ransomware kann sich über verbundene Systeme verbreiten. Halten Sie infizierte Geräte isoliert und offline, um weiteren Schaden zu verhindern.
Was ist, wenn kein Ransomware-Entschlüsselungsprogramm funktioniert?
Wenn kein Ransomware-Entschlüsselungsprogramm funktioniert, sind die Wiederherstellungsoptionen möglicherweise begrenzt, aber es gibt einige weitere Möglichkeiten, die Sie erkunden können. Beginnen Sie, indem Sie prüfen, ob Sie ein aktuelles Backup auf einem externen Laufwerk oder in einem Cloud-Service gespeichert haben, und stellen Sie Ihre Dateien von dort wieder her, sobald die Infektion vollständig entfernt wurde. Sie können auch nach Systemwiederherstellungspunkten oder früheren Dateiversionen suchen, je nach Betriebssystem.
Beachten Sie, dass Ransomware-Forscher im Laufe der Zeit neue Entschlüsselungstools veröffentlichen, sodass es sich lohnen kann, regelmäßig nachzuschauen.
Wenn Sie unsicher sind, was Sie als Nächstes tun sollen, oder fachkundige Beratung benötigen, wenden Sie sich an das Norton-Team unter decryptors@norton.com. Teilen Sie uns so viele Details wie möglich über die Ransomware mit (z. B. die Dateierweiterungen und die Lösegeldforderung), damit das Team Ihre Situation einschätzen und mögliche nächste Schritte vorschlagen können.
Holen Sie sich proaktiven Ransomware-Schutz
Kostenlose Ransomware-Entschlüsselungstools sind großartig, aber Vorbeugen ist auch hier besser als Heilen.
Norton 360 Deluxe bietet Echtzeitschutz vor digitalen Bedrohungen einschließlich Ransomware, Spyware, Viren und sogar Online-Betrug. Diese proaktive Sicherheitsebene trägt zum Schutz Ihrer Geräte, sensiblen Daten und Ihrer digitalen Identität bei, bevor Bedrohung Fuß fassen und Schaden anrichten können. So müssen Sie nicht nach Lösungen suchen, nachdem ein Cyberkrimineller bereits Ihre Dateien gesperrt oder Ihr Gerät mit Schadsoftware infiziert hat.
Häufig gestellte Fragen
Was ist Ransomware?
Ransomware ist eine Form von Malware, die Ihre Dateien oder Ihr Gerät verschlüsselt und eine Zahlung verlangt, um den Zugriff wiederherzustellen. Angreifer drohen in der Regel damit, Ihre Daten zu löschen, zu leaken oder dauerhaft zu sperren, wenn Sie kein Lösegeld zahlen.
Kann Ransomware entschlüsselt werden?
Manche Ransomware kann mithilfe kostenloser Tools entschlüsselt werden, aber viele Varianten verwenden eine starke Verschlüsselung, die eine Wiederherstellung ohne Schlüssel unwahrscheinlich macht. Der Erfolg hängt von der spezifischen Ransomware-Variante und davon ab, ob ein Entschlüsselungstool vorhanden ist.
Wie stellen Sie mit Ransomware verschlüsselte Dateien wieder her?
Sie können Dateien aus einem sicheren Backup, mithilfe eines vertrauenswürdigen Verschlüsselungstools oder durch Wiederherstellung vorheriger Systemversionen wiederherstellen. Die Zahlung des Lösegelds ist riskant und führt nicht unbedingt zum gewünschten Ergebnis.
Wie können Sie sich vor Ransomware schützen?
Sie können das Risiko einer Ransomware-Infektion verringern, indem Sie es vermeiden, auf verdächtige Links oder Anhänge zu klicken, Ihre Software aktuell halten, zuverlässige Cybersicherheits-Software verwenden und Ihre Daten regelmäßig an einem sicheren Ort sichern.
Wie verbreitet sich Ransomware?
Ransomware verbreitet sich häufig über Phishing-E-Mails, schädliche Downloads, gehackte Websites, Software-Sicherheitslücken oder infizierte USB-Datenträger. Ransomware-Betreiber können außerdem anfällige Systeme, die von einem Unternehmen genutzt werden, als Einstiegspunkt für einen Angriff ausnutzen.
Redaktioneller Hinweis: Unsere Artikel enthalten Bildungsinformationen für Sie. Unsere Angebote decken möglicherweise nicht jede Art von Kriminalität, Betrug oder Bedrohung ab, über die wir schreiben, oder schützen davor. Unser Ziel ist es, das Bewusstsein für Cyber Safety zu schärfen. Bitte lesen Sie die vollständigen Bedingungen während der Registrierung oder Einrichtung. Denken Sie daran, dass niemand alle Identitätsdiebstähle oder Cyberkriminalität verhindern kann und dass LifeLock nicht alle Transaktionen in allen Unternehmen überwacht. Die Marken Norton und LifeLock sind Teil von Gen Digital Inc.



Sie möchten mehr erfahren?
Folgen Sie uns, um aktuelle Neuigkeiten, Tipps und Updates zu erhalten.